// Protokoły Sieciowe
Akademia protokołów – #3 Extended Berkeley Packet Filter (eBPF)
Gdy treść uciekła z druta na host Poprzedni odcinek skończył się na wniosku: pasywny wgląd w ruch kończy się razem z SNI, certyfikatem i…
Analizy, poradniki i aktualności ze świata bezpieczeństwa sieci.
Gdy treść uciekła z druta na host Poprzedni odcinek skończył się na wniosku: pasywny wgląd w ruch kończy się razem z SNI, certyfikatem i…
Interfejsy stanowią jeden z podstawowych elementów konfiguracji FortiGate. Urządzenie odbiera i wysyła za ich pośrednictwem ruch sieciowy. Następnie, na podstawie skonfigurowanych tras i polityk…
We wstępie obiecałem, że ta seria będzie o praktyce. Dlatego zaczynamy od tematu, który często nie błyszczy na slajdach. Porządek w konfiguracji i dokumentacja…
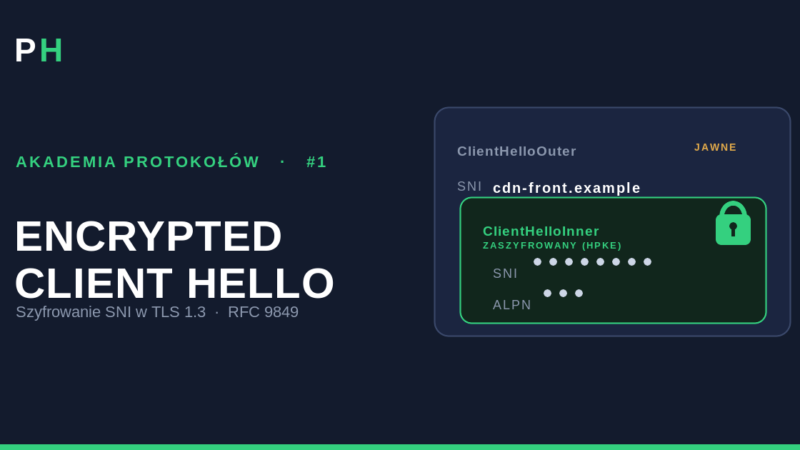
Encrypted Client Hello Encrypted Client Hello może zamknąć pewną epokę podglądania ruchu sieciowego. Przez lata SNI był tym jednym polem, które zostawało w plaintext…
Firewall nowej generacji to znacznie więcej niż urządzenie filtrujące ruch na podstawie adresów IP, portów i protokołów. Współczesne rozwiązania muszą jednocześnie realizować routing, kontrolować…
Sztuczna inteligencja jest teraz praktycznie wszędzie, a pewnie będzie jej jeszcze więcej. Wciskamy ją do systemów obsługi klienta i środowisk programistycznych oraz podpinamy pod…
Szybki rozwój protokołów transportowych i kryptograficznych spowodował powstanie konfliktu między prywatnością danych użytkowników a wymogami operacyjnymi w zakresie bezpieczeństwa sieci korporacyjnych (choć moim zdaniem…
Witaj w pierwszym odcinku Akademii Fortineta — serii poświęconej urządzeniom FortiGate. W tej serii opowiadać będę o funkcjonalnościach, sposobach konfiguracji i aspektach związanych z użytkowaniem.…
Ruszamy z nową serią wpisów na Packet Hunters. Najpierw podejmiemy się tematu, z którym większość z nas zderza się na co dzień – sieci kampusowe.…